
Cybersécurité : alors que le projet de loi NIS2 est enfin débattu, la Cnil inflige des amendes à 10 collectivités
Au moment où le texte transposant la directive NIS2 arrive enfin à l'Assemblée nationale, la Cnil vient de prononcer 10 sanctions financières à l'encontre de collectivités pour des manquements sur la cybersécurité. Le gouvernement espère éviter la surtransposition, ce n'est pas le chemin qui se dessine.
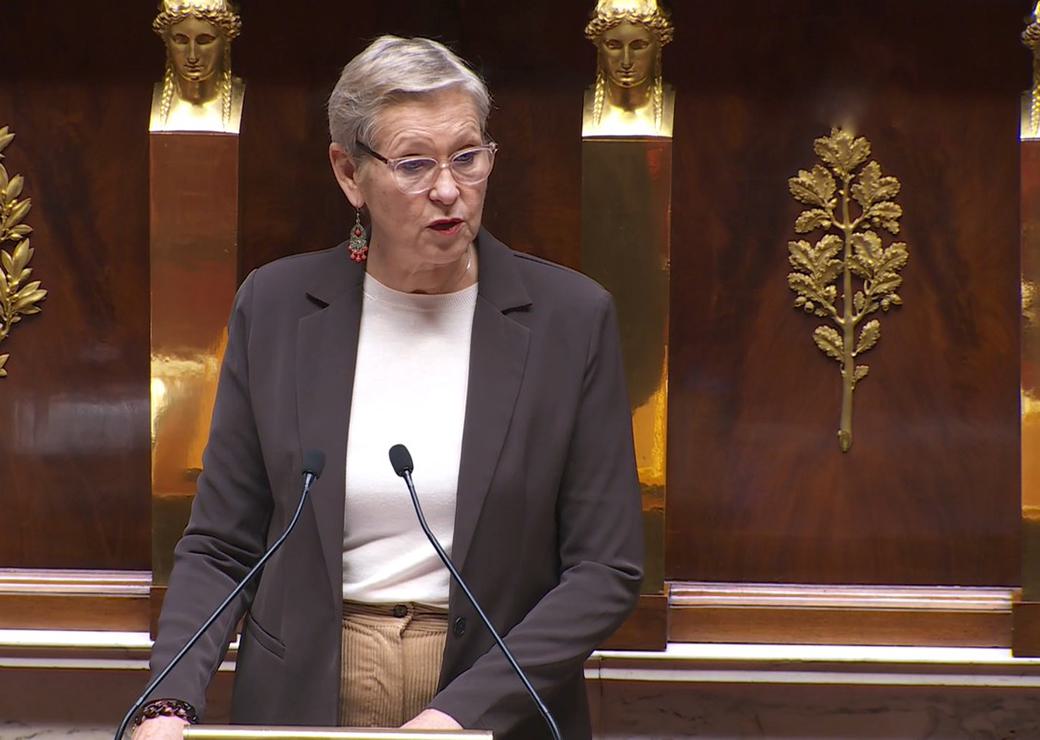
© Capture vidéo Assemblée nationale/ Anne Le Hénanff
La Cnil a annoncé le 9 novembre 2026 dix sanctions financières à l'encontre de collectivités territoriales et d'un établissement public, pour des manquements en matière de cybersécurité. Les amendes vont de 3.000 à 20.000 euros, ce dernier montant étant le plafond de cette procédure dite "simplifiée". Ils tiennent compte du nombre et de la gravité des manquements, de la sensibilité des données concernées (mineurs, coordonnées bancaires), du budget de la collectivité, du nombre de personnes touchées et des mesures de mise en conformité. Le communiqué ne détaille ni les montants, ni le nom des structures.
Hygiène informatique défaillante
Ces décisions font suite aux contrôles engagés par la Cnil en 2025, avec dix-sept missions de contrôle menées auprès de quinze organismes (communes, départements, régions et sous-traitants). La commission reproche aux structures de ne pas avoir protégé suffisamment les données personnelles, comme l'impose l'article 32 du RGPD, avec des manquements qui relèvent des règles de base de l'hygiène informatique :
- une authentification à distance trop faible en situation de télétravail, sans double facteur pour les administrateurs ;
- des accès permanents ou par comptes partagés pour des prestataires, notamment des éditeurs de logiciels ;
- une journalisation incomplète ou inexploitée ;
- un réseau insuffisamment cloisonné ;
- des serveurs sous systèmes d'exploitation obsolètes ;
- des mots de passe trop faibles, transmis en clair ou mal stockés ;
- plusieurs décisions relèvent aussi l'absence d'homologation de sécurité, exigée par le RGS.
Second motif : l'absence d'analyse d'impact (article 35 du RGPD) pour les téléservices scolaires et périscolaires et la vidéoprotection sur la voie publique. D'autres procédures sont en cours, la Cnil ayant consacré en 2026 la moitié de ses contrôles à la sécurité, en amont de l'arrivée de NIS2.
La surtransposition de NIS2 sera-t-elle évitée ?
Le projet de loi transposant la directive NIS2 est actuellement en discussion à l'Assemblée après de multiples reports et plus de deux ans de retard. Dans la discussion générale, la ministre du Numérique, Anne Le Hénanff et le rapporteur, Vincent Thiébaut, ont défendu une ligne commune : transposer sans surtransposer, et ne pas faire de ce texte un débat sur la souveraineté numérique ou la commande publique.
Ils ont aussi confirmé leur intention de supprimer l'article 16 bis sur le chiffrement et les portes dérobées (1). Philippe Latombe, député (Vendée), s'est par ailleurs prononcé en faveur de l'extension des sanctions à l'Etat, rappelant le souhait du Conseil d'État d'aligner le secteur public sur les règles applicables au privé.
Après l'examen des premiers articles, la consigne de limiter les amendements n'a, à l'évidence, pas été respectée. Un amendement adopté oblige ainsi à intégrer le risque cyber au plan communal de sauvegarde. Plusieurs députés n'ont pas manqué de s'interroger sur les moyens pour mettre en œuvre ces nouvelles obligations. Nous reviendrons dans un prochain article sur l'ensemble des mesures adoptées.
(1) Une porte dérobée est un accès secret permettant de contourner les protections de sécurité. Concrètement, l'article 16 bis cherchait à empêcher l'État d'obliger des services comme WhatsApp, Signal ou Messenger à intégrer un mécanisme permettant aux autorités d'accéder aux messages pourtant protégés par un chiffrement de bout en bout.
