
Failles critiques dans PHP : de nombreux sites publics mis en maintenance préventive
Deux vulnérabilités majeures du langage PHP, utilisé par une grande partie du web, ont conduit l’État et des collectivités à retirer des sites du réseau le temps d’appliquer les correctifs. Le correctif est à appliquer sans délai au niveau du serveur.
© AR
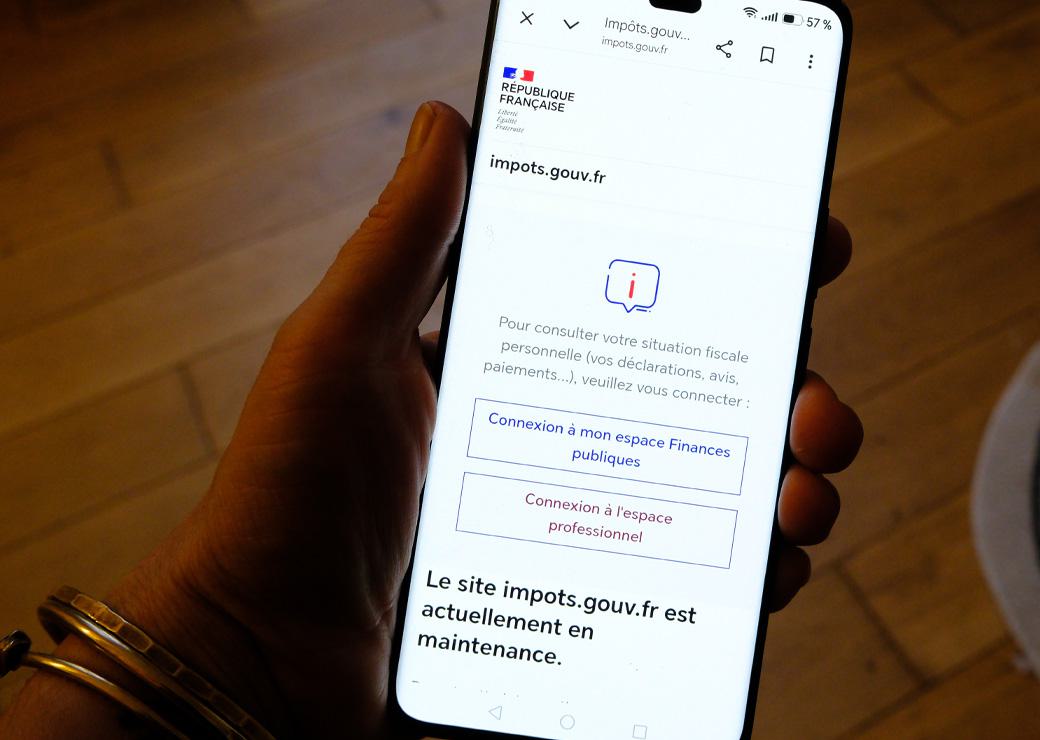
Mercredi 21 octobre 2026, de multiples sites publics étaient hors service : préfectures, Cnil, Météo-France, impôts, universités, collectivités ou encore celui de la Banque des Territoires. Il ne s'agit cependant pas d'une cyberattaque, mais d'une maintenance préventive, décidée à la demande de l'Anssi, qui évoque "deux vulnérabilités critiques dont l'exploitation rapide est à craindre".
Sites internet et valideurs concernés
En cause, PHP, un langage de script installé sur les serveurs qui fait notamment fonctionner les pages dynamiques, formulaires et espaces personnels utilisés par des gestionnaires de contenus (CMS) comme WordPress, Drupal, Joomla ou Magento. Mais PHP est aussi utilisé dans certains services comme les transports : sur X, les usagers du TER Haut-de-France ont été invités à ne pas utiliser les valideurs pour leur pass de transport. Exploitées, ces failles permettraient à un pirate de "prendre le contrôle d'un serveur à distance" alerte l'Anssi.
La découverte de ces deux failles critiques, qui ont fuité avant la diffusion des correctifs, a fait l'effet d'une bombe dans la galaxie internet. Car selon l'Anssi, rien qu'en France, plus de 600.000 serveurs utilisent PHP. Partout dans le monde, des sites ont été mis à l'arrêt suite à la publication de la faille : aux Pays-Bas, en Belgique, en Allemagne (administrations, hôpitaux, universités, médias) aux Etats-Unis ou encore au Japon. À ce stade, on ignore si les failles ont été exploitées avec succès mais, selon la société Cloudfare, solution qui protège l'accès aux sites, les tentatives se comptent par centaines de milliers.
Maintenance préventive
La consigne de l'Anssi rappelée dans cette note du 21 octobre est d'isoler les équipements concernés et, lorsque c'est possible, de les mettre hors ligne en attendant l'application des correctifs de sécurité disponibles sur le site de l'éditeur.
Les versions anciennes de PHP qui ne sont plus maintenues sont toutes visées : il faut impérativement migrer vers une version maintenue et à jour. Des parades provisoires existent, mais le CERT-FR précise qu'elles ne sont pas qualifiées et ne couvrent qu'une partie du risque.
L'IA exploitée
La découverte de cette faille critique dans PHP aurait été facilitée par l'usage de l'IA. Il ne s'agit cependant pas d'une découverte autonome et l'incident n'a rien à voir avec les agents d'IA évoqués ces dernières semaines. Des chercheurs de deux sociétés de sécurité américaines, Calif et Wiz, affirment avoir utilisé des modèles de langage pour analyser le code et identifier des failles, pour certaines très anciennes. Les IA ont également été mobilisées pour élaborer les correctifs.
Une affaire d'hébergeur
L'urgence actuelle porte sur la mise à niveau des serveurs. Pour les collectivités, la difficulté réside dans le fait que cette intervention ne concerne pas le site web (le CMS), mais son infrastructure d'hébergement. Le correctif doit donc être appliqué par le gestionnaire du serveur : le prestataire technique, la collectivité elle-même si elle dispose des compétences requises, ou l'opérateur public de services numériques (OPSN) si le site a été conçu par son intermédiaire.
Au-delà de cet incident, c'est le rôle d'accélérateur de l'IA qui se confirme en matière de cybersécurité, tant sur la détection des failles que sur l'élaboration des correctifs. Avec pour corollaire une réduction drastique du temps alloué aux humains pour installer les patchs de sécurité.
