
NIS2 : les dispositions adoptées par les députés concernant les collectivités
L'Assemblée nationale vote ce mardi 17 novembre 2026 le projet de loi "Résilience des infrastructures critiques et renforcement de la cybersécurité", qui transpose la directive NIS2. Le texte issu des débats a été sensiblement modifié pour ce qui concerne les collectivités. Il reste à savoir ce qu'en retiendra la commission mixte paritaire.
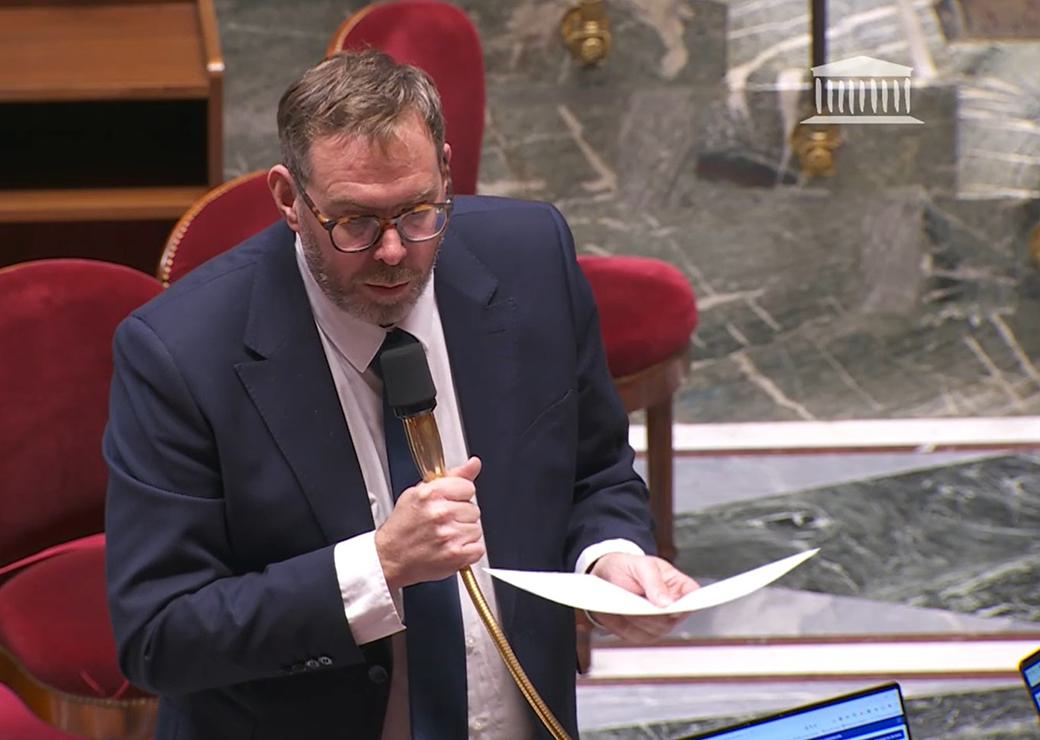
© Capture vidéo Assemblée nationale / Philippe Latombe
Le gouvernement avait plaidé pour ne pas "surtransposer", en restant au plus près des trois directives européennes. Le texte issu des débats à l'Assemblée nationale ressort pourtant sensiblement modifié, avec des amendements souvent votés par une poignée de députés.
Pas de dérogation pour les communautés de communes
Les régions, départements, métropoles, communautés urbaines et d’agglomération, ainsi que les communes de plus de 30.000 habitants, restent des "entités essentielles". Les communautés de communes sont des "entités importantes" quelle que soit leur taille : les amendements visant à fixer un seuil de population ont été retirés.
Par ailleurs, les établissements sociaux et médicosociaux publics délivrant des soins, dont ceux gérés par des CCAS ou des CIAS, ont été ajoutés aux établissements de santé. Seuls les gros établissements sont concernés. Il faut plus de 250 personnes, 50 millions d'euros de recettes, et 43 millions d’euros au bilan pour être "essentiels" ; 50 personnes et 10 millions d’euros pour être "importants".
Les petites communes sont cependant impactées par le texte via le plan communal de sauvegarde (PCS). Celui-ci devra obligatoirement intégrer le risque d'incident informatique et son champ s'étend aux communes assurant des activités de service public dont la continuité peut être perturbée par un tel incident. Les conditions seront fixées par décret. L'obligation, qui n'a pas le soutien du gouvernement, s'appliquerait à la prochaine actualisation du plan.
Un plan de remédiation imposé aux collectivités contrôlées
Avec la loi, l'Anssi voit son rôle de gendarme conforté par la possibilité de mener des contrôles, d'imposer des mesures correctrices et de prononcer des astreintes financières (jusqu’à 5.000 euros par jour) si les entités tardent à se mettre en conformité sous un à douze mois selon les cas. Les entités devront aussi lui notifier leurs incidents cyber.
Les administrations de l'État et les collectivités échappent en revanche aux sanctions financières de l'article 37, jusqu’à 10 millions d'euros pour les entités essentielles. Un amendement voulant mettre le privé et le public sur un pied d'égalité, qui prévoyait une amende progressive pour les collectivités, a été rejeté. L'Assemblée a retenu à la place un plan de remédiation sous trois mois, dont la collectivité peut être tenue de rendre compte publiquement devant son assemblée délibérante.
Elle a aussi ajouté un volet responsabilité personnelle, applicable à l'État comme aux collectivités : un gestionnaire public ayant commis une faute grave sans remédier aux manquements constatés par l’Anssi s’expose à une amende devant les juridictions financières.
La stratégie nationale de cybersécurité à la sauce souveraine
Côté moyens affectés à la cybersécurité, le sujet est renvoyé à la stratégie nationale de cybersécurité. Les députés ont veillé à ce qu'elle soit "articulée" avec celle des acteurs territoriaux. Au-delà de la prévention, le plan doit prévoir un soutien "y compris financier" aux collectivités et à leurs groupements. Il crée un fonds de soutien spécifique à destination des collectivités n’ayant pas bénéficié du "parcours de cybersécurité" du plan France relance. Il prévoit un volet formation et un référentiel d'exigences techniques élaboré avec les associations d'élus. Les CSIRT régionaux et campus cyber sont désignés comme relais de l'accompagnement.
La stratégie nationale intègre désormais la souveraineté et la lutte contre les dépendances numériques. Toutes les entités soumises à NIS2 devront recourir à des solutions techniques immunisées contre les lois extraterritoriales. Si elles externalisent leur cybersécurité, elles devront privilégier des prestataires qualifiés par l'Anssi, imposables en France. Le texte prévoit aussi des exigences intégrées aux marchés publics, une étude sur un stockage de données souverain et la promotion des logiciels libres, sans obligation pour les administrations.
Il reste à savoir ce qui survivra de cette version au passage du texte en CMP, après le vote solennel des députés le 17 novembre. Côté moyens, on sait d’ores et déjà que le gouvernement a prévu des crédits stables pour l'Anssi dans la loi de finances pour 2027 alors que l'agence va devoir réguler et contrôler 20.000 entités.
